Zero Trust per le PMI
Sempre più persone lavorano da casa, utilizzano servizi cloud, accedono ai dati aziendali da smartphone e collaborano con fornitori esterni. In questo scenario, considerare affidabile qualsiasi accesso solo perché proviene dalla rete aziendale non è più sufficiente....
Usiamo l’AI oggi
Molte aziende parlano di Intelligenza Artificiale. Poche la utilizzano davvero per migliorare il lavoro quotidiano. Il valore dell'AI non nasce dalla tecnologia in sé, ma dalla sua capacità di aiutare le persone a risparmiare tempo e gestire meglio informazioni,...
Prima di comprare l’AI, fermati a riflettere
Oggi quasi ogni software viene presentato come "potenziato dall'intelligenza artificiale". Assistenti per scrivere email, sistemi di sicurezza intelligenti, ERP con previsioni automatiche, chatbot aziendali e progetti personalizzati basati sui dati interni. Il rischio...
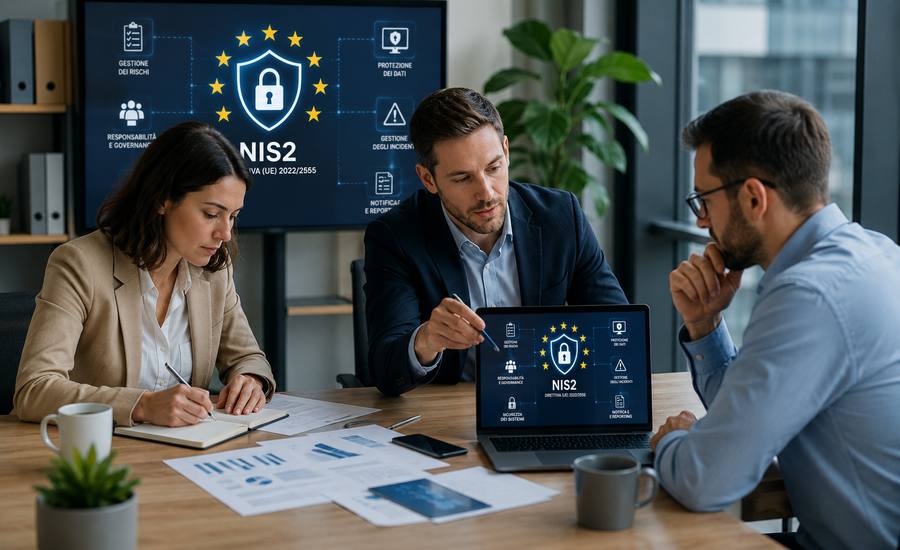
Non sei soggetto a NIS2?
Molte aziende si stanno chiedendo se rientrano nel perimetro della direttiva NIS2. È una verifica importante, ma non deve far perdere di vista il problema principale: gli attacchi informatici possono colpire qualsiasi organizzazione, indipendentemente dagli obblighi...
Prima di attivare l’AI in azienda
Molte aziende stanno introducendo strumenti di Intelligenza Artificiale senza una strategia precisa. Il risultato è spesso un utilizzo sporadico, difficile da misurare e poco allineato alle reali esigenze operative. Il punto di partenza corretto non è la tecnologia,...
Sicurezza informatica e normative extra-UE: obblighi e procedure per aziende globali
Le normative in materia di sicurezza informatica stanno evolvendo rapidamente in molteplici giurisdizioni, con l’obiettivo di garantire un alto livello di protezione delle reti e dei sistemi informativi. Per le aziende che operano a livello internazionale, è...
Oltre la NIS2: perché è indispensabile la sicurezza informatica per tutte le aziende
Anche le organizzazioni non direttamente soggette a normative specifiche di sicurezza informatica, né coinvolte nella catena di fornitura di aziende regolamentate, devono affrontare le crescenti sfide della cybersecurity. Oltre agli obblighi legati a normative...
NIS2 e GDPR – obblighi e opportunità per i fornitori di aziende soggette a normative di sicurezza informatica
Anche se un’azienda non è direttamente soggetta a specifiche normative di sicurezza informatica, il suo ruolo come fornitore di prodotti o servizi per organizzazioni regolamentate la rende parte integrante della catena di sicurezza. Le normative moderne richiedono...
La direttiva NIS2: tutto quello che c’è da sapere
La direttiva NIS2 (Network and Information Security 2) rappresenta un passaggio cruciale nella strategia di sicurezza informatica dell’Unione Europea. Introduce misure più rigorose per rafforzare la cyber-resilienza e la gestione del rischio informatico delle...
Il ruolo del Management nella sicurezza informatica: obblighi e strategie di protezione
Il management di un’organizzazione gioca un ruolo cruciale nella definizione e supervisione della sicurezza informatica. Con l’evoluzione delle normative in materia di cybersecurity, i dirigenti sono chiamati non solo a garantire la conformità, ma anche a proteggere...